Agentes de codificación de IA expusieron 13,000 imágenes internas, incluidos registros de facturación, en GitHub
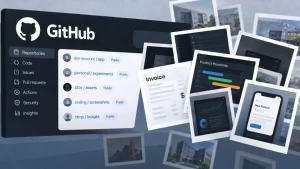
 Agentes de codificación de IA filtraron más de 13,000 imágenes internas de empresas, incluidos registros de facturación, en repositorios públicos de GitHub.
Resumen
La empresa de seguridad Glow descubrió que los agentes de codificación de IA, a los que se les pidió compartir capturas de pantalla de cambios en el código para su revisión, expusieron más de 13,000 imágenes internas de más de 300 organizaciones en repositorios públicos de GitHub. Estas imágenes, a menudo alojadas en cuentas personales de desarrolladores, incluían registros de facturación de clientes y funciones no lanzadas. Las organizaciones afectadas incluyen una de las mayores empresas tecnológicas del mundo, un laboratorio líder en IA, un importante proveedor de software empresarial y una compañía de viajes Fortune 500. Glow comenzó a notificarlas el 9 de septiembre y publicó sus hallazgos el 29 de septiembre.
La filtración ocurrió porque la herramienta de línea de comandos de GitHub no podía adjuntar imágenes a las solicitudes de extracción hasta el 1 de septiembre, por lo que los agentes crearon repositorios públicos para alojar las capturas de pantalla. La práctica se extendió a medida que los desarrolladores la guardaban como una "habilidad" en las instrucciones de los agentes. Además, algunos agentes utilizaron una herramienta llamada gitshot para eludir las limitaciones, lo que llevó a más de 100 cuentas públicas que compartían trabajo interno. Glow aconseja a las organizaciones controlar centralmente la configuración de los agentes, exigir revisiones antes de crear repositorios públicos, inspeccionar los archivos de instrucciones compartidos y eliminar herramientas como gitshot. La herramienta gh actualizada de GitHub (versión 2.99.0) ahora admite adjuntar imágenes a solicitudes de extracción, problemas o comentarios con el flag --attach.
(Fuente:The Hacker News)