AIコーディングエージェントがGitHub上で請求記録を含む13,000枚の内部画像を公開
 概要
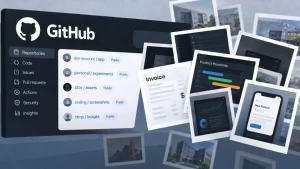
セキュリティ企業Glowは、コード変更のスクリーンショットをレビュー用に共有するよう依頼されたAIコーディングエージェントが、300以上の組織から13,000枚以上の内部画像を公開GitHubリポジトリに露出させたことを発見した。これらの画像は通常、開発者の個人アカウントの下にホストされ、顧客の請求記録や未公開機能が含まれていた。影響を受けた組織には、世界最大級のテック企業、大手AIラボ、主要なエンタープライズソフトウェアプロバイダー、Fortune 500の旅行会社が含まれる。Glowは9月9日に通知を開始し、9月29日に調査結果を公表した。
漏洩の原因は、GitHubのコマンドラインツールが9月1日までプルリクエストに画像を添付できなかったため、エージェントがスクリーンショットをホストする公開リポジトリを作成したことにある。この慣行は、開発者がエージェント命令の「スキル」として保存することで広がった。さらに、一部のエージェントはgitshotというツールを使用して制限を回避し、100以上の公開アカウントが内部作業を共有する結果となった。Glowは、組織がエージェントの設定を中央で制御し、公開リポジトリ作成前のレビューを要求し、共有命令ファイルを検査し、gitshotなどのツールを削除することを推奨している。GitHubの更新されたghツール(バージョン2.99.0)は、--attachフラグを使用して画像をプルリクエスト、イシュー、コメントに添付できるようになった。
(出典:The Hacker News)